Sering banget nemu masalah kayak gini ya bro.
Kalau kamu pakai CrowdSec di server, secara default Local API (LAPI) biasanya jalan di port 8080. Masalahnya, kadang port ini sudah dipakai aplikasi lain, misalnya Nginx UI, panel server, atau service lain.
Akhirnya CrowdSec gak bisa jalan dengan normal karena portnya bentrok.
Ini sebenarnya masalah klasik di server yang jalanin banyak service sekaligus. Selain Nginx UI, port 8080 itu juga sering dipake sama aplikasi lain kayak Portainer, beberapa panel admin, atau bahkan aplikasi web development yang lagi kamu test. Kalau CrowdSec gagal start gara-gara port bentrok, otomatis proteksi server kamu juga ikutan mati, padahal justru itu momen paling riskan karena server kamu jadi gak terpantau sama sekali.
Tenang bro, solusinya gampang. Kita tinggal ganti port 8080 CrowdSec ke port lain lewat file konfigurasi.
Di artikel ini gue kasih cara step-by-step yang simpel.
Secara umum ada dua file konfigurasi yang perlu kita edit supaya port CrowdSec berubah dengan benar.
Kalau salah satu doang yang diganti, biasanya nanti malah muncul error koneksi.
Jadi pastikan dua-duanya diganti ya bro.
Cek Dulu Port yang Masih Kosong
Sebelum milih port pengganti asal-asalan, ada baiknya cek dulu port mana aja yang masih kosong di server kamu, biar gak kejadian ganti port eh ternyata masih bentrok juga sama aplikasi lain. Caranya gampang, tinggal jalanin:
sudo netstat -tulpn | grep LISTENPerintah ini bakal nunjukin semua port yang lagi dipakai beserta aplikasi apa yang makai. Pilih port yang belum muncul di daftar itu, misalnya 8090 atau 9080, terus catat baik-baik biar gak lupa pas edit dua file konfigurasi di langkah berikutnya.
1. Ganti Port di config.yaml
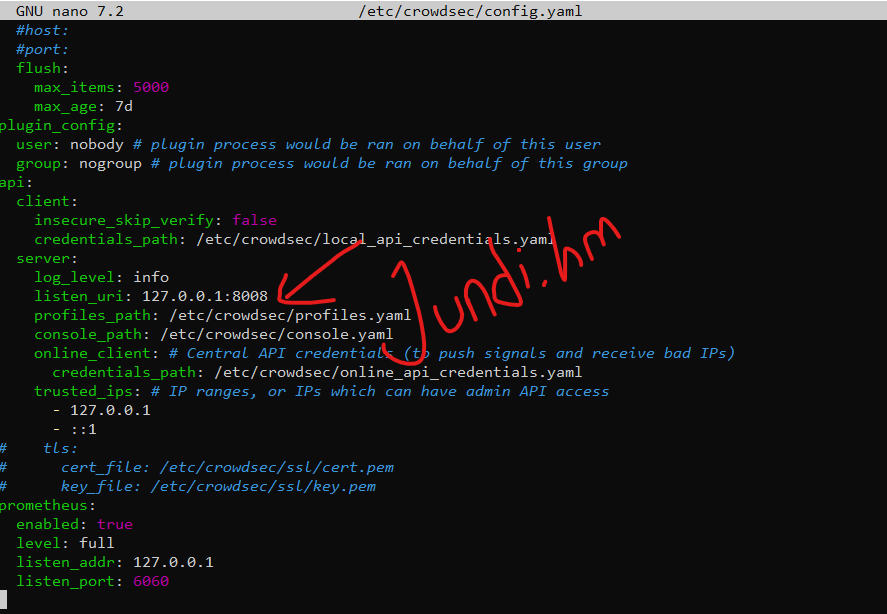
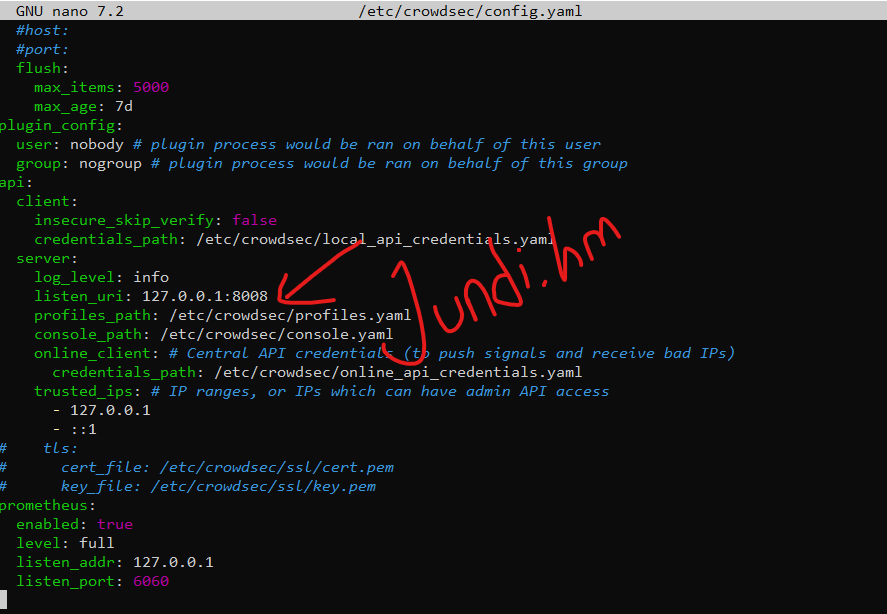
Pertama kita edit file konfigurasi utama CrowdSec.
Jalankan perintah berikut:
nano /etc/crowdsec/config.yamlDi dalam file ini cari bagian API server yang menggunakan port 8080.
Contohnya biasanya seperti ini:
listen_uri: 127.0.0.1:8080Sekarang ganti 8080 dengan port lain yang belum dipakai.
Contoh:
listen_uri: 127.0.0.1:8090Setelah selesai:
Tekan Ctrl + X
Tekan Y
Lalu Enter untuk menyimpan perubahan.
2. Edit File local_api_credentials.yaml
Setelah itu kita harus menyesuaikan file konfigurasi yang dipakai oleh bouncer atau komponen lain untuk terhubung ke API CrowdSec.
Buka file berikut:
nano /etc/crowdsec/local_api_credentials.yaml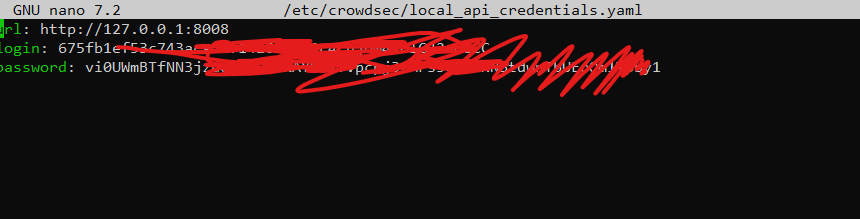
Di dalam file ini juga biasanya ada alamat API yang masih menggunakan port 8080.
Contoh:
url: http://127.0.0.1:8080/Ganti portnya dengan port yang sama seperti yang kamu ubah tadi.
Contoh:
url: http://127.0.0.1:8090/Setelah selesai, simpan file dengan cara yang sama:
Ctrl + X
Y
Enter
3. Restart Service CrowdSec
Supaya perubahan port diterapkan, restart service CrowdSec.
Jalankan perintah berikut:
sudo systemctl restart crowdsecKalau semuanya benar, CrowdSec sekarang sudah berjalan di port baru yang kamu tentukan.
Satu hal yang sering kelewat: pastikan listen_uri tetap di-bind ke 127.0.0.1, bukan 0.0.0.0. Kalau di-bind ke semua interface, LAPI CrowdSec bisa diakses dari luar internet tanpa proteksi tambahan, yang jelas berbahaya karena LAPI itu ngatur keputusan ban/unban server kamu.
4. Jangan Lupa Update Port di Firewall Bouncer
Kalau kamu sudah install Firewall Bouncer, jangan lupa portnya juga harus disesuaikan.
Kalau kamu pakai lebih dari satu bouncer (misalnya Firewall Bouncer sekaligus Nginx Bouncer buat proteksi di level web server), semua bouncer itu harus disesuaikan portnya satu-satu, gak cukup cuma salah satu doang. Soalnya tiap bouncer punya file konfigurasi sendiri-sendiri yang terpisah dari file utama CrowdSec, jadi kalau ada satu bouncer yang kelewatan, bouncer itu bakal terus-terusan gagal connect ke LAPI meskipun bouncer lain udah normal.
Karena bouncer mengambil data ban dari Local API CrowdSec. Kalau portnya masih 8080, bouncer tidak akan bisa terhubung.
Cara edit konfigurasi bouncer biasanya tinggal cari baris api_url atau url di file config bouncer masing-masing (lokasinya beda-beda tergantung jenis bouncer yang kamu pakai), lalu sesuaikan port-nya sama yang barusan kamu ganti.
Verifikasi Semuanya Udah Jalan Bener
Setelah semua langkah di atas selesai, jangan langsung ninggalin server begitu aja. Cek dulu beberapa hal biar yakin konfigurasinya beneran jalan. Pertama, pastikan service CrowdSec statusnya aktif tanpa error:
sudo systemctl status crowdsecKedua, cek juga apakah port baru itu beneran dipakai CrowdSec dan bukan port lama yang masih nyangkut:
sudo netstat -tulpn | grep crowdsecKalau hasilnya nunjukin port baru yang kamu tentukan, berarti konfigurasinya udah bener dan CrowdSec siap kerja normal lagi tanpa bentrok sama aplikasi lain di server kamu.
Kendala yang Sering Muncul
- Sudah ganti port tapi CrowdSec masih gagal start
Cek apakah port baru juga udah kepake aplikasi lain, pakainetstat -tulpn | grep <port>. - Bouncer masih gak connect walau port sudah disesuaikan
Pastikan file kredensial bouncer juga ikut diupdate, bukan cumalocal_api_credentials.yaml. - Restart CrowdSec berhasil tapi service langsung mati lagi
Cek log detail pakaijournalctl -u crowdsec -n 50. - Port beda satu angka aja bisa gagal connect
Port diconfig.yamldanlocal_api_credentials.yamlharus persis sama.
Penutup
Nah bro, sekarang kamu sudah tahu cara mengganti port default 8080 yang digunakan CrowdSec.
Sekilas emang keliatan ribet karena ada beberapa file yang harus diedit satu-satu, tapi begitu udah paham polanya, ganti port CrowdSec ini sebenarnya cuma kerjaan 5 menit doang. Langkahnya sebenarnya simpel:
Edit config.yaml
Edit local_api_credentials.yaml
Restart service CrowdSec
Sesuaikan port di bouncer
Dengan begitu CrowdSec bisa tetap jalan tanpa bentrok dengan aplikasi lain di server.
Semoga tutorial santai ini bisa bantu kamu yang lagi setup CrowdSec di server. Kalau nanti kamu butuh panduan lain seperti whitelist IP atau unblock IP, cek juga artikel-artikel itu di blog ini bro