Cerita dikit dulu nih bro.
Lu pernah ngalamin gak, tiba-tiba ada IP yang gak bisa akses server lu karena kena blok sama CrowdSec?
Padahal itu IP-nya punya lu sendiri, atau temen satu tim, bukan hacker
Nah, tenang aja bro, gak usah panik.
Kita bisa hapus (unban) IP yang keblok itu langsung dari Web UI-nya CrowdSec tanpa ribet.
Cuma butuh beberapa klik doang
Sedikit Ngomongin CrowdSec Dulu
Jadi bro, CrowdSec itu semacam sistem “penjaga” buat server lu.
Dia bakal otomatis blok IP mencurigakan misalnya yang nyoba brute force login, spam, atau nyerang port.
Nah, kadang IP “baik” juga bisa ikut kena block (false positive).
Itu yang bakal kita benerin lewat Web UI.
CrowdSec kerja pakai sistem scoring dari community-driven threat intelligence, jadi kalau ada IP yang polanya mirip sama serangan yang udah pernah dilaporkan user CrowdSec lain di seluruh dunia, IP itu otomatis kena ban duluan sebelum bener-bener nyerang server lu. Ini keren buat proteksi proaktif, tapi ya itu tadi, kadang IP legit ikut kena getahnya kalau kebetulan pattern traffic-nya mirip.
Langkah 1 Login ke CrowdSec Console
Masuk ke dashboard cloud-nya lewat sini:
https://app.crowdsec.net
Masukin akun lu kayak biasa (email & password).
Begitu masuk, lu bakal liat tampilan Overview, terus di kiri ada beberapa menu.
Langkah 2 Masuk ke Menu “Decisions”
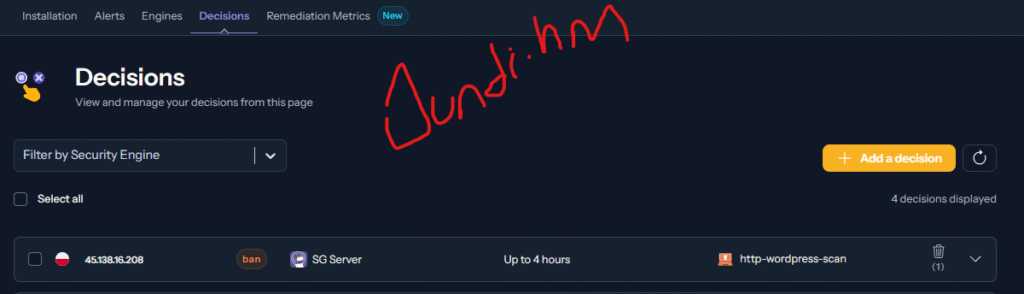
Nah di sidebar kiri, klik menu “Decisions”.
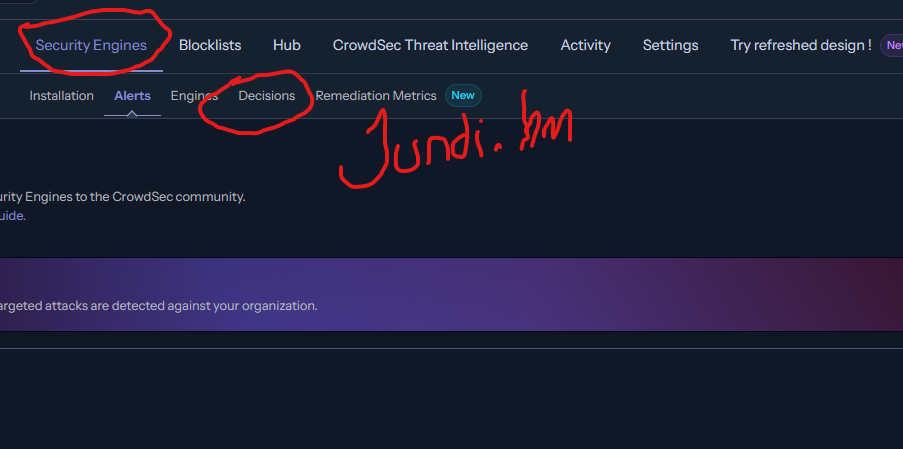
Ini isinya semua IP yang lagi di-ban, lengkap banget bro:
- IP Address
- Server (instance mana yang ngeban)
- Alasan (misal:
ssh-bf,http-bf,crowdsecurity/http-probing, dll) - Durasi ban
Biar lebih jelas, ini beberapa alasan ban yang paling sering muncul: ssh-bf artinya CrowdSec ndeteksi percobaan brute-force login SSH, http-bf mirip tapi buat login form di web (misalnya wp-login.php), sedangkan crowdsecurity/http-probing biasanya muncul kalau ada request yang nyoba-nyoba path umum kayak /admin, /.env, /wp-config.php buat nyari celah keamanan. Kalau IP tim lu emang lagi testing atau develop aplikasi yang polanya mirip-mirip ini, wajar kalau ikut kena tembak.
Langkah 3 Unban / Delete IP
Sekarang tinggal cari IP yang mau lu unban.
Bisa pakai kolom search di atas (misalnya ketik 192.168.1.100).
Kalau udah ketemu, di kolom paling kanan bakal ada tombol Delete / Revoke klik aja itu bro.
Atau kalau CrowdSec Console versi terbaru, tombolnya biasanya “Delete Decision” atau “Revoke Decision”.
Begitu diklik, cloud-nya bakal langsung ngasih tahu LAPI server lu buat hapus keputusan ban itu.
Jadi IP-nya auto dibuka blokirnya dalam beberapa detik.
Langkah 4 Cek Sinkronisasi ke LAPI
Kadang perlu beberapa detik buat LAPI update dari cloud.
Tapi lu bisa cek manual juga di server (kalau pengen konfirmasi):
sudo cscli decisions list
Kalau IP-nya udah gak muncul di situ, berarti unban-nya sukses 100%!
Soal Durasi Ban, Ini yang Perlu Lu Tau
Sebelum buru-buru unban, ada baiknya lu cek dulu durasi ban-nya di kolom Decisions. CrowdSec biasanya kasih ban dengan durasi bertingkat, mulai dari beberapa menit sampai beberapa jam untuk percobaan ringan, sampai berhari-hari kalau IP itu udah berkali-kali ketahuan mencurigakan. Kalau durasinya cuma pendek (misal 4 jam), kadang lebih gampang tinggal nunggu aja daripada manual unban, apalagi kalau lu gak yakin 100% itu beneran IP tim lu. Tapi kalau ban-nya panjang (berhari-hari) atau permanent, dan lu yakin itu IP legit, baru worth it buat langsung unban manual kayak cara di atas.
Tips Bro
- Kalau sering salah blok IP (false positive), pertimbangin buat whitelist IP-nya langsung dari console.
Ada menunya di “Allowlist” tinggal tambahin IP yang pengen selalu dilepas. - CrowdSec Console juga bisa kirim notifikasi ke email / Discord kalau ada IP keblok. Lumayan buat monitoring bro
- Dan yang keren: kalau lu manage banyak server, unban dari console bakal nyebar ke semua yang link ke akun itu
Kendala yang Sering Muncul
- IP masih keblokir meski udah di-delete dari console
Tunggu beberapa detik buat sinkronisasi LAPI, atau cek manual pakaicscli decisions listdi server. - Gak ada tombol Delete/Revoke di dashboard
Pastikan akun lu punya izin akses admin ke instance server tersebut, bukan cuma read-only. - IP yang sama keblok lagi setelah beberapa saat
Kalau pattern traffic-nya emang masih kebaca mencurigakan, sebaiknya whitelist permanen lewat Allowlist, bukan cuma di-unban sekali.
Penutup
Nah gitu bro, gampang banget kan?
Gak perlu SSH ke server, gak perlu ngetik command panjang cukup login ke CrowdSec Console, klik delete, dan IP langsung bebas
CrowdSec Cloud ini emang keren sih, cocok banget buat lu yang ngelola banyak server tapi pengen satu dashboard aja buat pantau semuanya.
Sekarang server lu tetap aman, tapi gak overprotect sampai ngebokir IP orang sendiri
Ngopi dulu bro, CrowdSec-nya udah nurut