













Pernah ngalamin gak, IP dari jaringan kantor lu malah kena ban sama CrowdSec padahal itu traffic normal?
Biasanya gara-gara false positive dari scenario kayak brute-force detector atau port scan.
Nah, biar hal itu gak kejadian lagi, kita bisa whitelist IP atau range IP jadi CrowdSec bakal skip semua analisis buat IP tersebut.
CrowdSec itu emang canggih buat deteksi serangan otomatis, tapi kadang decision engine-nya nembak asal kalau pattern traffic mirip sama serangan beneran. Misalnya, kalau tim dev lu sering nge-hit endpoint API berkali-kali buat testing, itu bisa kebaca kayak brute-force attempt. Atau kalau ada monitoring tool yang polling server tiap detik, itu juga bisa kebaca kayak port scan. Makanya whitelist ini penting, biar IP yang emang legit gak ketembak sistem deteksi otomatis.
Apa Itu Whitelist di CrowdSec?
Whitelist tuh semacam “daftar suci” IP yang gak bakal dianggap jahat.
Kalau IP masuk whitelist, CrowdSec gak bakal blok, gak bakal kasih alert, dan gak bakal ban IP itu sama sekali.
Cocok buat:
- IP kantor sendiri
- Reverse proxy / load balancer
- Jaringan internal (LAN/VPN)
- Developer yang sering akses server
Bedanya whitelist di CrowdSec sama whitelist di firewall biasa itu di level analisis. Kalau di firewall, IP yang di-whitelist itu cuma dilewatin aja tanpa dicek. Sedangkan di CrowdSec, traffic dari IP whitelist itu tetep masuk ke sistem, tapi CrowdSec sengaja skip proses scoring/decision buat IP tersebut. Jadi log-nya tetep kecatat, cuma gak akan pernah nyampe ke tahap ban.
Langkah 1 Buka File Whitelist
File whitelist default-nya ada di:
/etc/crowdsec/parsers/s02-enrich/whitelists.yaml
Atau, kalau belum ada, lu bisa buat file whitelist baru biar rapi:

sudo nano /etc/crowdsec/parsers/s02-enrich/whitelist.yamlLangkah 2 Tambahkan Rule Whitelist IP Range
Sekarang tinggal tambahin kode YAML kayak gini bro
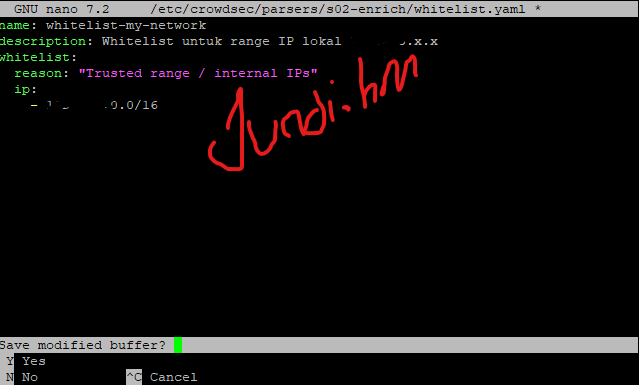
name: my-whitelist
description: Whitelist jaringan kantor 192.168.x.x
whitelist:
  reason: "Jaringan kantor internal"
  ip_range:
    - "192.168.0.0/16"
Penjelasan dikit:
name: bebas, buat identifikasi aja.reason: catatan biar nanti lu tahu ini whitelist buat apa.ip_range: bisa pake CIDR format (/16,/24, dsb).
Nah192.168.0.0/16berarti semua IP dari192.168.0.0sampe192.168.255.255.
Kalau bingung soal ukuran CIDR, ini beberapa yang sering dipakai buat jaringan kantor kecil sampai menengah: /32 cuma 1 IP spesifik, /29 sekitar 8 IP (cocok buat kantor kecil dengan beberapa perangkat), /24 sekitar 256 IP (umum buat kantor menengah), dan /16 sekitar 65 ribu IP (biasanya cuma dipakai kalau emang jaringan internal-nya gede banget). Semakin kecil angkanya, semakin luas cakupan IP yang di-whitelist, jadi pilih yang paling pas sesuai kebutuhan biar gak kebablasan.
Langkah 3 Restart CrowdSec
Abis disave, tinggal restart biar rule-nya aktif:
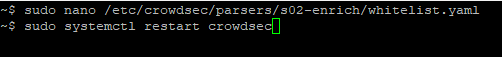
sudo systemctl restart crowdsecAtau kalau mau cek dulu ada error nggak di file YAML:
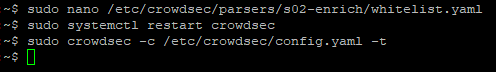
sudo crowdsec -c /etc/crowdsec/config.yaml -tLangkah 4 Cek Whitelist Aktif
Lu bisa cek apakah whitelist-nya udah kebaca atau belum pakai command ini:
sudo cscli hub list | grep whitelist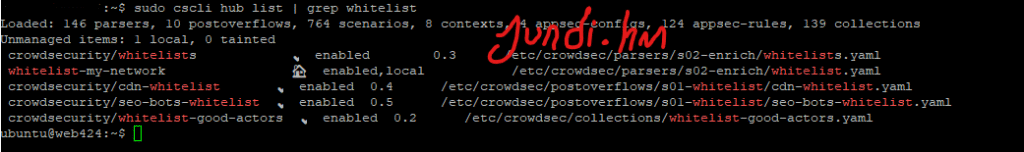
Atau liat di log CrowdSec:
sudo tail -f /var/log/crowdsec.log
Kalau ada baris kayak “Ignoring event from 182.253.x.x (whitelisted)” berarti udah jalan bro
Kapan Sebaiknya Gak Usah Whitelist
Whitelist itu praktis, tapi bukan berarti dipakai sembarangan. Beberapa hal yang perlu diperhatikan sebelum nambahin IP ke whitelist:
- Jangan whitelist IP publik yang gak jelas asalnya, meskipun kelihatan traffic-nya biasa aja. Kalau IP itu ternyata dinamis (misal IP rumah yang sering ganti-ganti dari ISP), whitelist lama bisa kepake sama orang lain yang dapet IP itu belakangan.
- Kalau memungkinkan, pakai VPN atau jaringan private (VPC) buat akses internal, daripada whitelist IP publik satu-satu. Ini lebih aman karena akses tetap terenkripsi dan gak bergantung sama IP statis.
- Review ulang daftar whitelist secara berkala, minimal sebulan sekali. IP kantor atau tim yang udah gak dipake lagi sebaiknya dihapus biar gak jadi celah keamanan yang kelupaan.
Kendala yang Sering Muncul
- Whitelist udah ditambah tapi IP masih keblokir
Biasanya karena CrowdSec belum di-restart setelah edit file, atau ada typo di format YAML (indentasi salah bisa bikin rule gak kebaca). - Format CIDR salah
Pastikan penulisan range IP benar, misal /24 untuk 256 IP, /16 untuk rentang lebih besar. - Whitelist berlaku tapi tetap muncul di cscli decisions list
Ini biasanya decision lama yang sudah kebuat sebelum whitelist aktif, perlu dihapus manual pakaicscli decisions delete --ip <ip>. - Jangan whitelist 0.0.0.0/0 atau range yang terlalu luas, karena itu sama aja matiin proteksi CrowdSec sepenuhnya.
Penutup
Nah gitu broo, gampang banget kan?
Whitelist itu penting banget apalagi buat server yang banyak koneksi internal atau sering diakses tim dev sendiri.
Daripada keblokir gara-gara CrowdSec salah sangka, mending amanin dulu dengan whitelist.
Sekarang tinggal duduk santai, server aman, IP kantor gak kena ban, CrowdSec tetep jalan halus kayak ninja.













