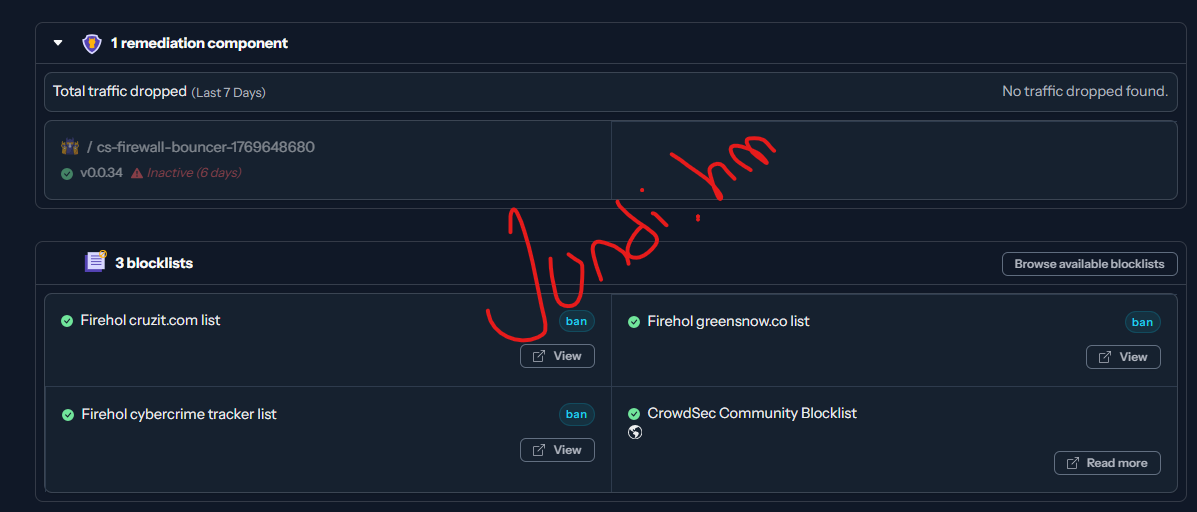
Kalau kamu pakai CrowdSec buat proteksi server, kadang ada satu masalah kecil tapi bikin bingung juga, yaitu Firewall Bouncer tiba tiba statusnya Inactive di console.
Padahal CrowdSec jalan normal, tapi di dashboard malah kelihatan merah atau inactive. Tenang bro, biasanya ini cuma masalah kecil di konfigurasi atau service bouncer yang perlu direstart.
Meskipun kelihatannya cuma masalah kosmetik di dashboard, jangan anggap remeh status Inactive ini. Kalau bouncer statusnya Inactive dalam waktu lama, artinya firewall di server kamu udah gak nerima update daftar IP yang harus diblokir dari CrowdSec. Jadi meskipun CrowdSec sendiri masih jalan dan tetep ndeteksi ancaman, IP-IP jahat yang baru ketahuan gak bakal beneran diblokir sama firewall, karena bouncer-nya yang bertugas nerapin blokir itu lagi gak sinkron. Makanya penting buat langsung dibenerin begitu ketahuan statusnya Inactive.
Kalau bouncer kamu inactive, biasanya penyebabnya:
- konfigurasi bouncer belum benar
- service belum direstart
- bouncer belum berhasil pull data dari API CrowdSec
Solusinya sebenarnya simpel banget.
Di artikel santai ini kita bahas cara mengatasi Firewall Bouncer Inactive di CrowdSec step by step.
Konten Terkait
1. Edit Konfigurasi Bouncer
Pertama kita cek dulu konfigurasi Firewall Bouncer.
Buka file config dengan perintah berikut:
sudo nano /etc/crowdsec/bouncers/crowdsec-firewall-bouncer.yaml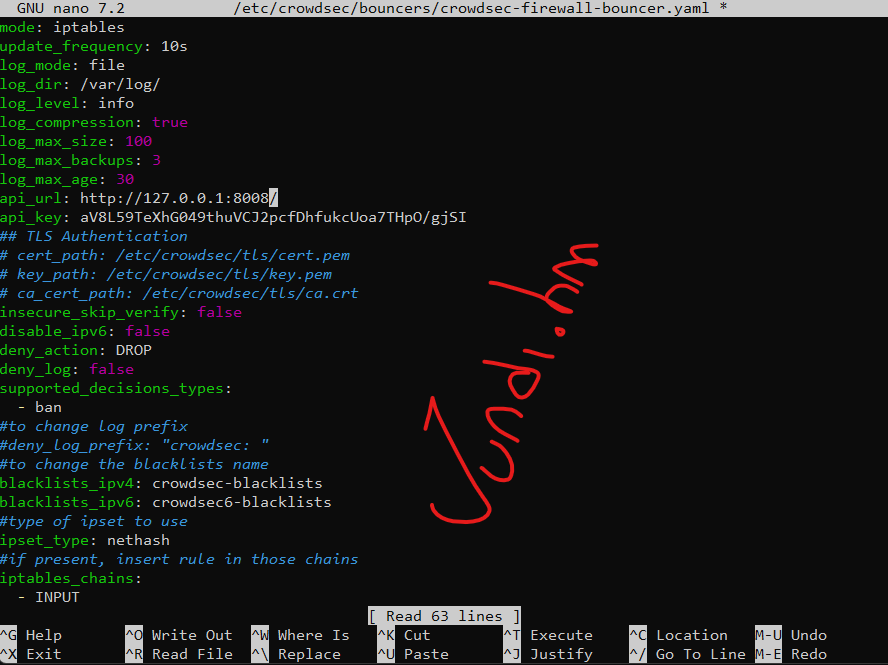
Di file ini biasanya ada beberapa konfigurasi penting seperti:
- API key bouncer
- alamat LAPI CrowdSec
- mode firewall yang dipakai
Pastikan konfigurasi tersebut sesuai dengan setup CrowdSec di server kamu.
Kalau ada perubahan, jangan lupa save file sebelum keluar dari editor.
2. Restart Service Firewall Bouncer
Setelah konfigurasi diperbaiki atau dicek, langkah berikutnya adalah restart service bouncer supaya perubahan langsung diterapkan.
Jalankan perintah berikut:
sudo systemctl restart crowdsec-firewall-bouncerPerintah ini akan memuat ulang konfigurasi dan mengaktifkan kembali firewall bouncer.
Biasanya setelah restart, bouncer langsung mulai komunikasi lagi dengan Local API CrowdSec (LAPI).
3. Verifikasi Status Bouncer
Sekarang kita cek apakah bouncer sudah kembali aktif.
Tunggu sekitar 10 sampai 15 detik, lalu jalankan perintah berikut:
sudo cscli bouncers list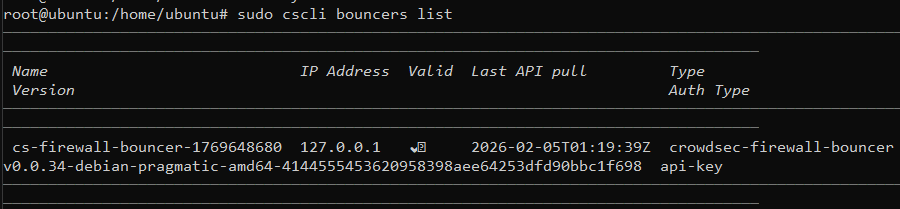
Perhatikan bagian Last API pull.
Kalau semuanya sudah normal, waktunya akan berubah menjadi waktu saat ini atau hari ini.
Artinya bouncer sudah berhasil menarik data keputusan (ban decision) dari CrowdSec.
4. Cek Status di Dashboard CrowdSec
Kalau di terminal sudah normal, biasanya dalam beberapa menit status di CrowdSec Console Web juga akan berubah.
Yang tadinya:
Inactive
akan berubah menjadi:
Active
Artinya firewall bouncer sudah bekerja lagi untuk memblokir IP berbahaya.
Tips Tambahan
Beberapa hal yang sering bikin bouncer inactive:
- API key bouncer salah
- LAPI tidak bisa diakses
- service bouncer belum direstart
- firewall server memblokir koneksi internal
Biar lebih jelas, ini penjelasan tiap penyebabnya:
- API key bouncer salah: setiap bouncer punya API key unik yang di-generate pas instalasi. Kalau key ini gak sesuai (misalnya kehapus atau salah copy-paste), bouncer gak akan bisa autentikasi ke LAPI. Solusinya, generate ulang key pakai
sudo cscli bouncers add nama-bouncer-baru, terus update key barunya di file config bouncer. - LAPI tidak bisa diakses: cek dulu apakah service CrowdSec utama emang lagi jalan pakai
sudo systemctl status crowdsec. Kalau LAPI-nya sendiri mati, otomatis semua bouncer yang connect ke situ juga bakal Inactive. - Service bouncer belum direstart: ini paling sering kejadian, apalagi abis update config tapi lupa restart service-nya. Selalu restart service bouncer setiap habis ubah config apapun.
- Firewall server memblokir koneksi internal: kalau LAPI dan bouncer jalan di server yang sama tapi beda container/namespace, kadang firewall internal (misalnya iptables atau UFW) bisa ngeblokir komunikasi localhost. Pastikan port yang dipakai LAPI gak keblokir buat koneksi dari localhost.
Kalau masih bermasalah, kamu bisa cek log dengan:
sudo journalctl -u crowdsec-firewall-bouncer -fDi situ biasanya kelihatan error apa yang sebenarnya terjadi.
Biar Gak Kejadian Lagi
Supaya kamu gak perlu manual cek dashboard tiap hari buat mastiin bouncer masih aktif, ada baiknya setup notifikasi otomatis. CrowdSec Console (kalau kamu udah connect ke cloud console-nya) bisa kirim alert ke email atau Discord begitu ada bouncer yang statusnya berubah jadi Inactive. Ini jauh lebih efisien dibanding harus login manual buat ngecek status satu-satu, apalagi kalau kamu ngelola lebih dari satu server sekaligus.
Selain itu, biasakan juga buat restart service bouncer setiap kali habis update sistem atau reboot server, karena kadang service yang harusnya auto-start malah gagal jalan sendiri setelah server nyala ulang. Cek juga apakah service bouncer udah di-enable biar otomatis start pas boot:
sudo systemctl enable crowdsec-firewall-bouncerPenutup
Nah bro, sekarang kamu sudah tahu cara mengatasi Firewall Bouncer Inactive di CrowdSec.
Biasanya masalah ini cuma karena service belum direstart atau konfigurasi belum kebaca dengan benar. Setelah bouncer berhasil pull data dari API, statusnya akan kembali normal. Selama proses ini gak perlu install ulang apapun, cuma butuh cek konfigurasi dan restart service aja, jadi gak perlu panik kalau nemu status Inactive di dashboard.
Semoga tutorial santai ini bisa bantu kamu yang lagi ngoprek keamanan server pakai CrowdSec.
Kalau kamu butuh panduan CrowdSec lainnya, cek juga artikel whitelist IP di CrowdSec atau cara unblock IP yang ke-ban di blog ini.