













Sekarang giliran kita bahas versi terbaru CrowdSec. CrowdSec itu sistem keamanan open-source yang kerja sebagai Intrusion Prevention System (IPS) modern. Dia analisis log server kamu, deteksi aktivitas mencurigakan kayak brute force SSH, scanning, atau serangan web, terus otomatis blokir IP jahatnya lewat firewall atau integrasi kayak Cloudflare.
Kalau kamu udah baca artikel install CrowdSec dasar sebelumnya, artikel ini bedanya fokus ke versi lebih baru (v1.7.8) plus bahas lebih detail soal collection per-layanan dan enroll ke CrowdSec Console buat monitoring terpusat. Yang kamu butuhin cuma Ubuntu Server 20.04/22.04/24.04, akses sudo, dan koneksi internet aktif.
Satu hal yang worth diketahui dari pengalaman ngoperasiin CrowdSec bareng Cloudflare: keduanya itu saling melengkapi, bukan gantiin satu sama lain. Cloudflare bagus buat filter traffic di edge sebelum sampai server, tapi CrowdSec yang jalan lokal di server bisa deteksi pola mencurigakan yang spesifik ke aplikasi kamu, misal percobaan login berulang ke endpoint tertentu yang Cloudflare gak selalu tangkep karena traffic-nya keliatan sah dari sisi jaringan.
1. Tambahin Repository CrowdSec
Jalanin command ini buat nambahin repository resmi CrowdSec, biar kamu bisa install versi terbaru langsung dari sumbernya, bukan dari repository Ubuntu bawaan yang biasanya ketinggalan versi:
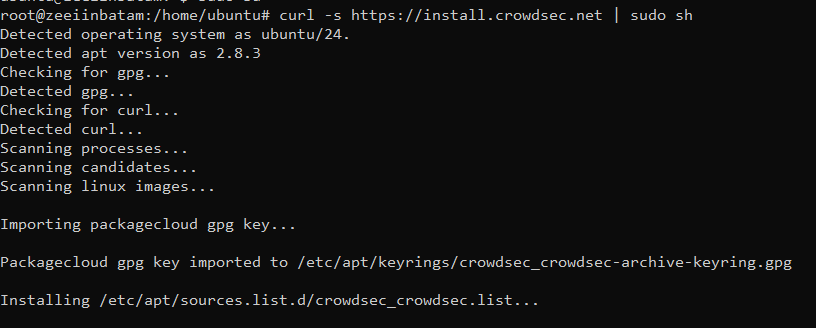
curl -s https://install.crowdsec.net | sudo shTerus update daftar paketnya:
sudo apt update2. Install CrowdSec Security Engine
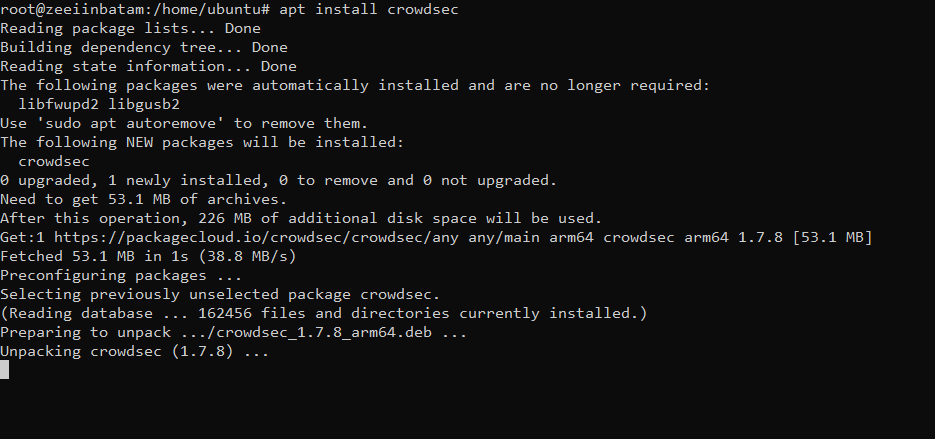
sudo apt install crowdsecSetelah selesai, pastiin service-nya jalan (harusnya nongol active (running)):
sudo systemctl status crowdsec3. Install Collection Sesuai Kebutuhan
Collection itu paket parser dan skenario deteksi yang khusus buat layanan tertentu. Jangan install semua collection sekaligus, pilih yang beneran kamu pakai aja, karena tiap collection nambah beban parsing log yang harus diproses CrowdSec secara real-time, dan itu kerasa kalau server kamu spek-nya pas-pasan:
Buat Proteksi Linux & SSH (wajib)
sudo cscli collections install crowdsecurity/linuxKalau Pakai Nginx
sudo cscli collections install crowdsecurity/nginxKalau Pakai Apache
sudo cscli collections install crowdsecurity/apache2Restart CrowdSec setelah instal collection baru:
sudo systemctl restart crowdsec4. Install Firewall Bouncer
Default-nya CrowdSec cuma deteksi doang, belum blokir apa-apa. Biar IP jahat beneran keblok otomatis, kamu wajib install Firewall Bouncer:
sudo apt install crowdsec-firewall-bouncer-iptables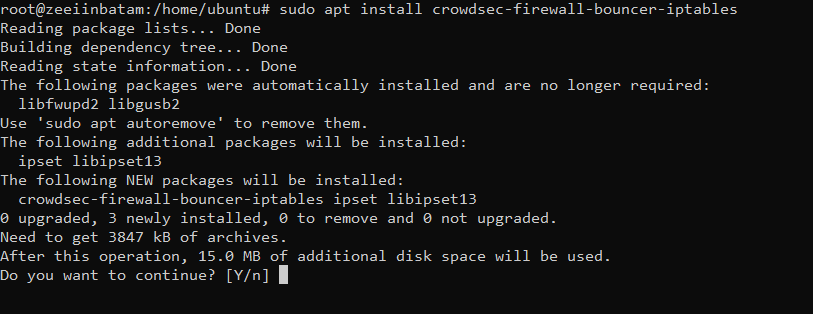
Verifikasi service-nya udah active (running):
sudo systemctl status crowdsec-firewall-bouncer5. Hubungkan ke CrowdSec Console
Ini bagian yang paling berguna kalau kamu ngelola lebih dari 1 server: CrowdSec Console biar kamu bisa pantau semua server dari satu dashboard web, gak perlu SSH satu-satu buat cek status. Dari pengalaman ngelola beberapa server sekaligus, ini yang paling nolong pas mau cek cepat server mana yang lagi kena serangan tanpa harus buka terminal satu-satu.
sudo cscli console enroll --autoCommand ini bakal ngasih kamu sebuah URL. Buka URL itu di browser, login ke akun CrowdSec kamu (bikin dulu kalau belum punya), dan server kamu bakal muncul di halaman Engines, tinggal tunggu approve.
Command Buat Cek dan Pantau Sehari-hari
Buat verifikasi awal, kamu bisa cek collection yang terinstal (sudo cscli collections list), parser (sudo cscli parsers list), metrics (sudo cscli metrics), alert yang kedeteksi (sudo cscli alerts list), dan keputusan blokir (sudo cscli decisions list).
Buat pantau kondisi sehari-hari, command yang paling sering kepake itu status service (sudo systemctl status crowdsec) dan log real-time, baik buat CrowdSec sendiri (sudo journalctl -u crowdsec -f) maupun Firewall Bouncer-nya (sudo journalctl -u crowdsec-firewall-bouncer -f). Ada baiknya sesekali beneran dibuka log real-time-nya, bukan cuma diliat pas ada masalah, biar kamu punya gambaran pola traffic normal di server kamu.
Kalau Ada yang Gak Sesuai Harapan
Kalau cscli console enroll gagal dan gak muncul URL, cek koneksi internet server, dan pastiin service crowdsec-nya beneran aktif sebelum jalanin command enroll. Kalau collection gagal terinstal, coba update dulu daftar hub CrowdSec dengan sudo cscli hub update, baru install collection-nya lagi.
Kalau server gak muncul-muncul di halaman Engines Console, cek lagi apakah kamu udah klik approve di halaman Console setelah server muncul, kadang ketinggalan step ini. Dan kalau Firewall Bouncer aktif tapi gak ngeban IP apapun, cek sudo cscli decisions list, kalau kosong berarti belum ada IP yang kedeteksi mencurigakan, itu wajar kalau server baru diinstal.
Penutup
CrowdSec ini solusi keamanan yang ringan tapi efektif buat lindungin VPS kamu dari serangan otomatis. Kombinasi Security Engine, Collection, dan Firewall Bouncer bikin server kamu bisa deteksi sekaligus blokir aktivitas mencurigakan tanpa perlu kamu pantengin manual 24 jam. Dengan setup ini, VPS kamu udah punya perlindungan dasar dari brute force SSH, scanning, dan serangan umum di web server. Kalau ada yang error atau nyangkut, drop komentar aja bro.











